

A Superintendência de Tecnologia da Informação (STI) da UFBA planeja implementar novas medidas de segurança digital para proteger os dados e sistemas utilizados pela comunidade universitária, além de promover ações de conscientização sobre os riscos e cuidados necessários no ambiente digital. Entre as principais mudanças estão a adoção de uma política de senhas mais rigorosa, a ampliação da autenticação em múltiplos fatores e o fortalecimento da segurança dos sites institucionais. As medidas foram apresentadas durante uma roda de conversa promovida pelo setor, no dia 2 de outubro, que também divulgou dados das ameaças digitais enfrentadas pela instituição.
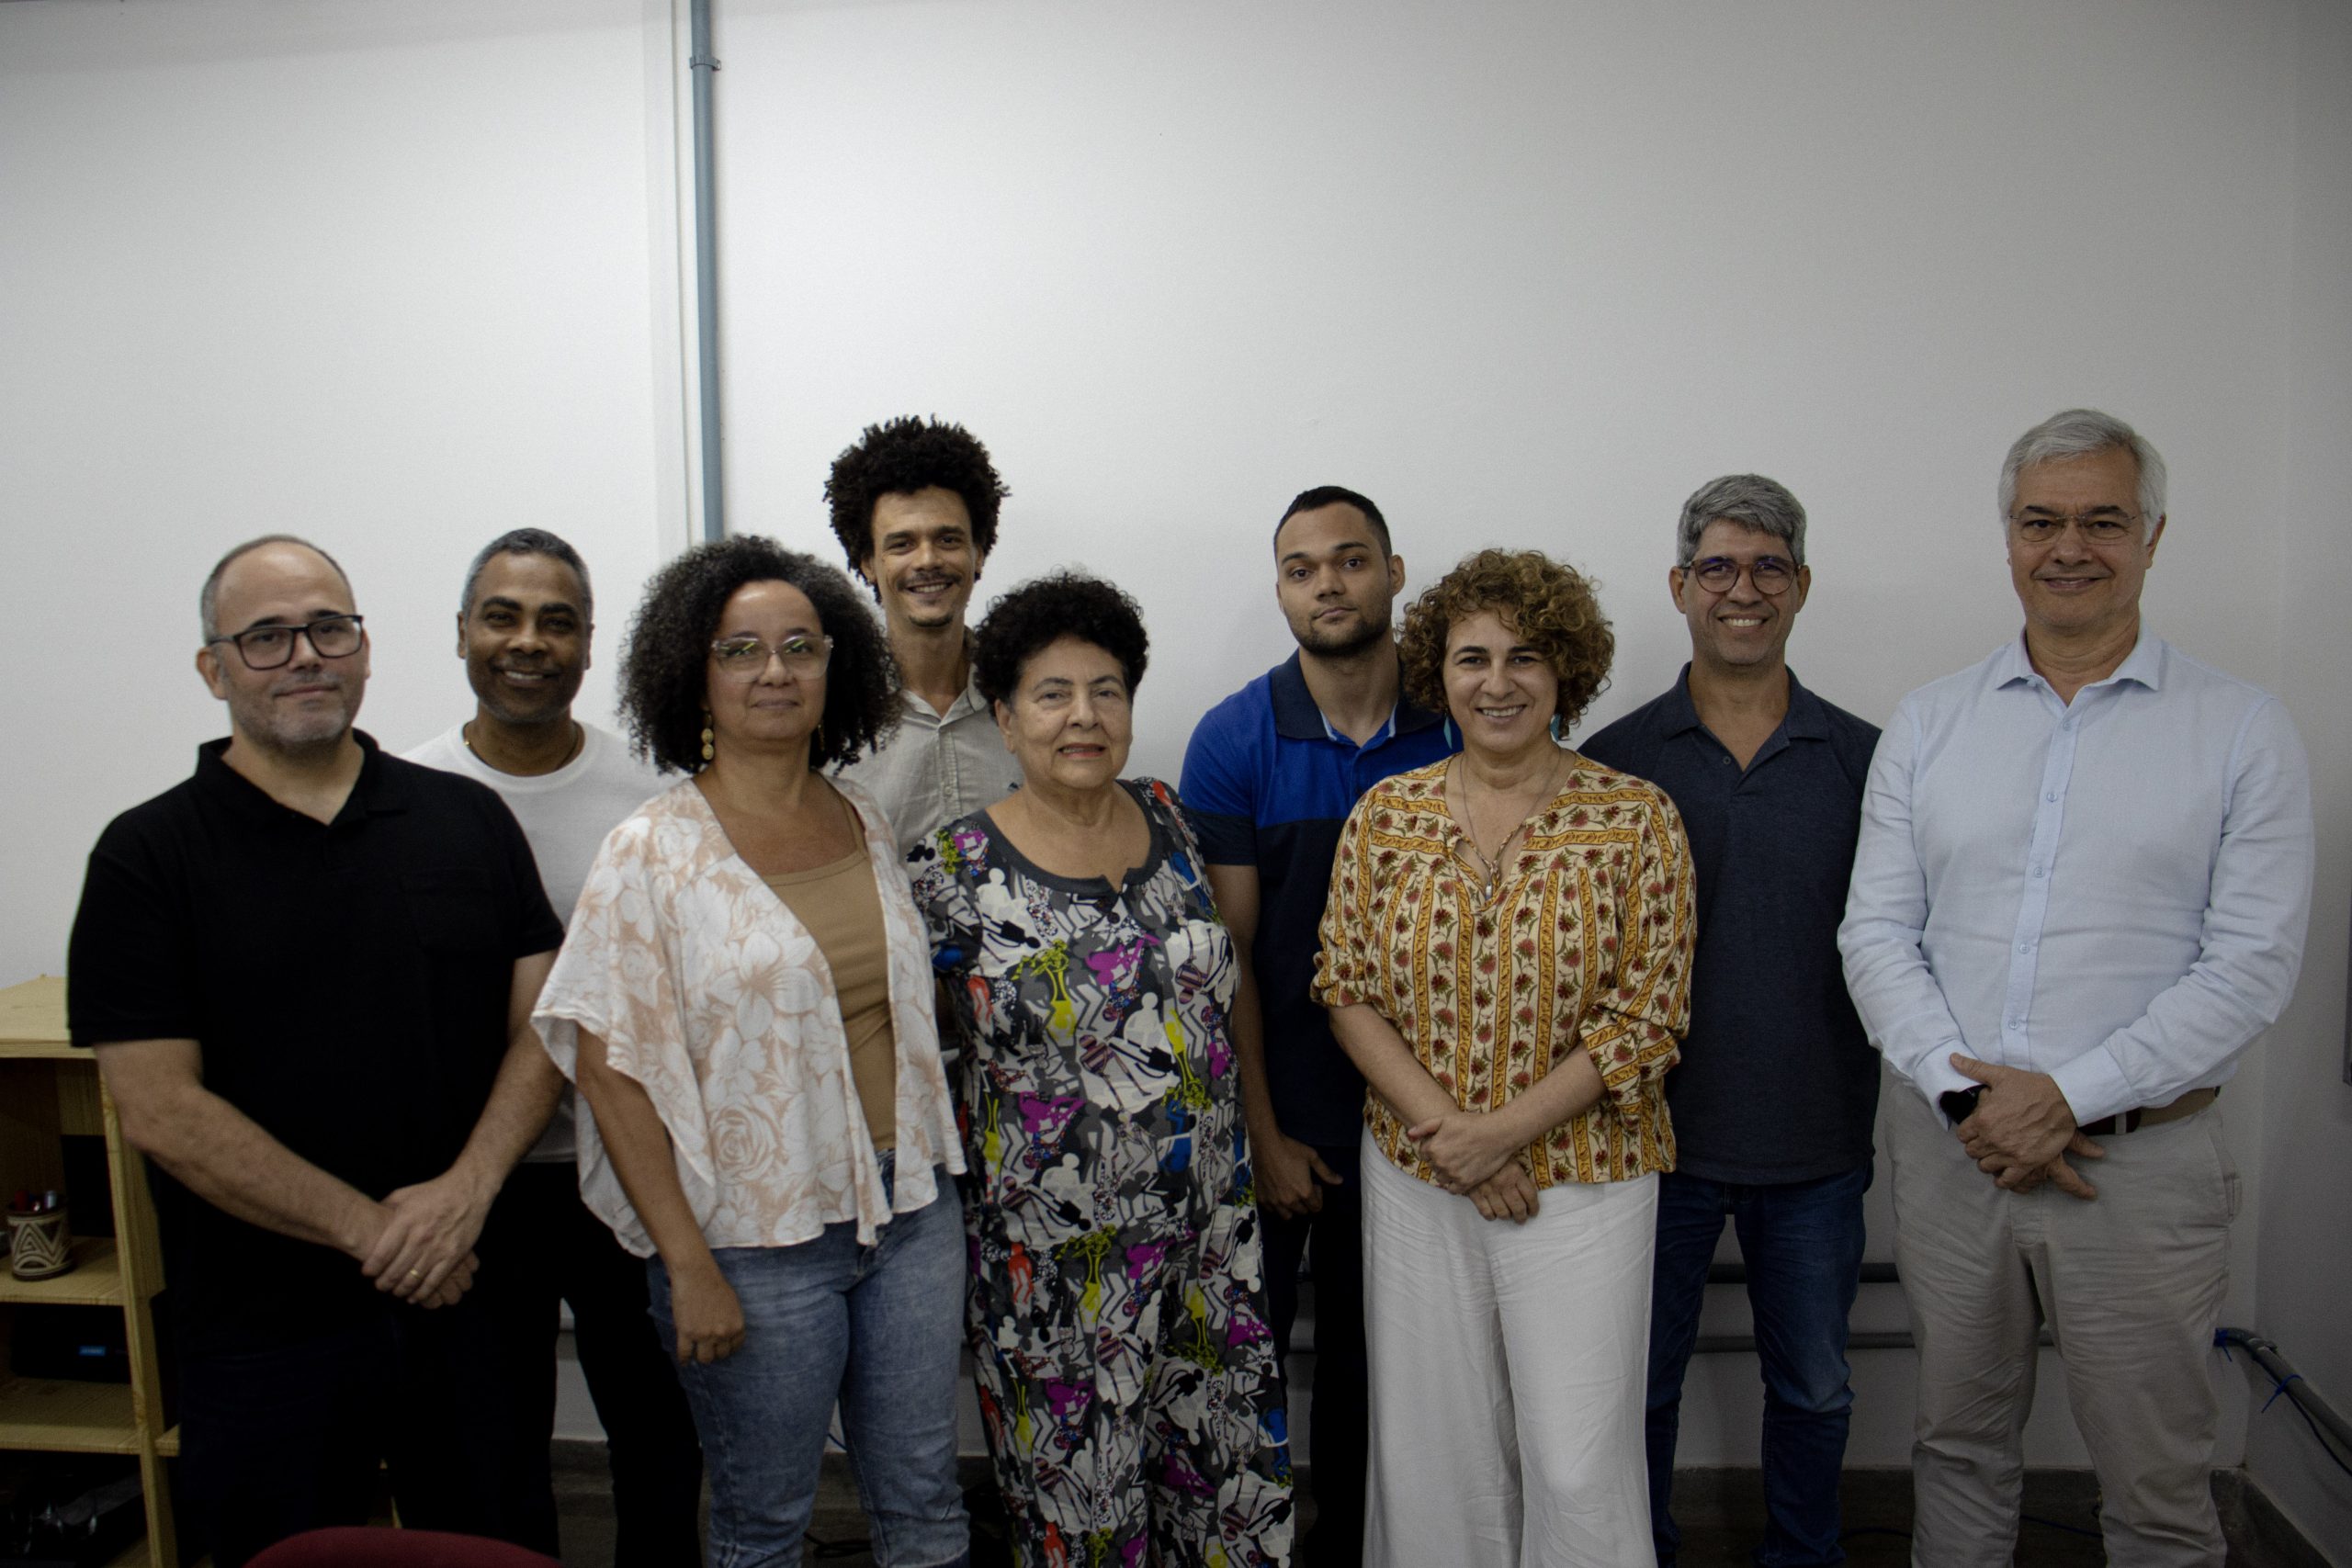
A roda de conversa reuniu representantes da STI, profissionais de tecnologia da informação e integrantes da comunidade universitária, de maneira presencial e remota. O encontro teve como objetivo apresentar as medidas planejadas pela superintendência, esclarecer dúvidas e orientar os usuários sobre os riscos associados ao uso dos serviços digitais da UFBA.
O assessor de Tecnologia da Informação da UFBA, Luiz Cláudio Gonzaga, destacou o volume de ameaças digitais enfrentadas pela universidade em 2025 e os riscos à segurança dos sistemas institucionais. “Nós tivemos aí algo que superou 13 milhões de eventos de diversas naturezas”, afirmou durante a reunião. Entre as ocorrências identificadas estão ataques de negação de serviço, tentativas de acesso indevido a contas institucionais, ataques a bancos de dados e diferentes tipos de malwares, programas maliciosos desenvolvidos para invadir sistemas, roubar informações ou comprometer o funcionamento de dispositivos.
Um dos problemas apontados pela equipe é o uso indevido de contas institucionais para o envio de mensagens eletrônicas em massa, conhecidas como spam. Quando uma conta é invadida e utilizada para disparar essas mensagens, provedores de e-mail, como Google e Microsoft, podem bloquear temporariamente o recebimento de mensagens enviadas pelo domínio da UFBA, prejudicando a comunicação de estudantes, professores e servidores.
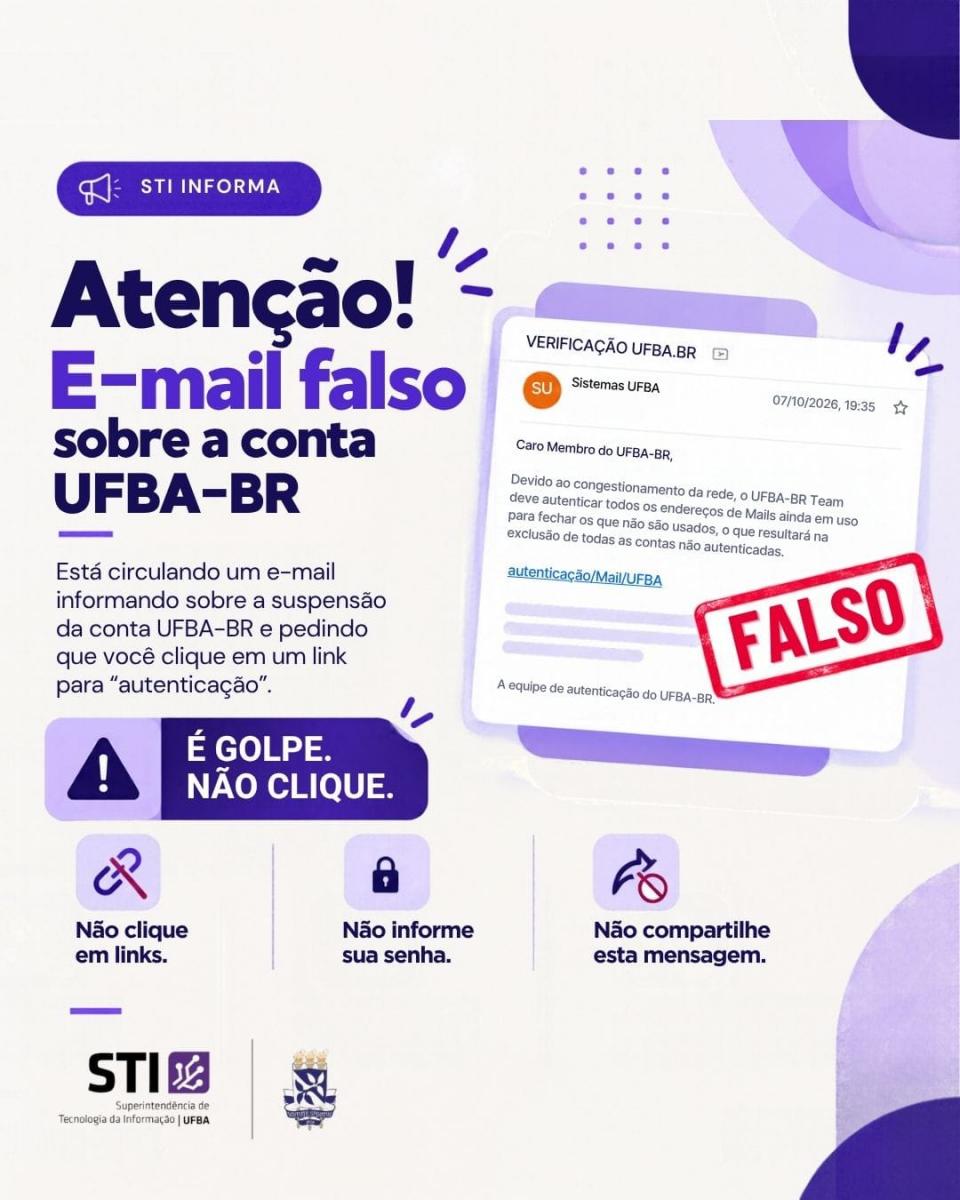
Recentemente, a STI publicou um alerta em seu perfil no Instagram sobre a circulação de um e-mail falso que informa aos usuários uma suposta suspensão da conta UFBA-BR. A mensagem fraudulenta solicita que os destinatários cliquem em um link para realizar uma “autenticação”, utilizando como justificativa um alegado congestionamento da rede. Segundo a superintendência, trata-se de uma tentativa de golpe, e a orientação é que os usuários não acessem o link, não forneçam suas senhas e não compartilhem a mensagem.
Durante o encontro, Gonzaga destacou que a proteção das contas institucionais é uma responsabilidade compartilhada entre a universidade e seus usuários. “A senha e as credenciais de acesso precisam ser protegidas como os acessos da conta bancária”, afirmou.
Durante a reunião, os servidores também destacaram a importância de não compartilhar senhas, mesmo com pessoas de confiança. “Alguém empresta a sua escova de dente? Você não deve compartilhar porque ela é própria. Ela é de uso individual” afirmou Edmilson Alves do Nascimento, coordenador de Redes e Infraestrutura da STI.
Nova política de senhas
Uma das principais mudanças anunciadas pela STI é a implementação de novas regras para a criação e utilização de senhas institucionais. Com a atualização, as senhas deverão conter, no mínimo, oito caracteres e combinar letras, números e caracteres especiais. A política também pretende impedir que os usuários utilizem suas três últimas senhas.
A medida busca reduzir a vulnerabilidade das contas à ataques. De acordo com a equipe técnica da STI, senhas simples, que utilizam nomes, datas ou sequências previsíveis, podem ser descobertas rapidamente por programas automatizados que realizam diversas tentativas de combinação até descobrir uma senha.
A superintendente de Tecnologia da Informação da UFBA, Vaninha Vieira, reconheceu que as mudanças poderão causar dificuldades iniciais para parte da comunidade universitária, mas ressaltou a importância das novas exigências para a proteção dos sistemas e dados da instituição. Segundo ela, será necessário um trabalho de orientação, especialmente com o apoio dos profissionais de tecnologia da informação das unidades acadêmicas, para auxiliar estudantes e servidores durante a transição.
A STI informou que pretende estabelecer um período para que os usuários alterem suas senhas voluntariamente. Após o encerramento desse prazo, as credenciais que não estiverem adequadas às novas exigências deixarão de permitir o acesso aos serviços vinculados à autenticação institucional. A alteração poderá ser realizada por meio do sistema de autenticação da UFBA, que também permite a recuperação de senhas esquecidas.
LEIA TAMBÉM:
Estudantes da UFBA enfrentam prejuízos por atrasos na emissão de diplomas
Autenticação em múltiplos fatores
Outra medida apresentada pela STI é a ampliação da autenticação em múltiplos fatores, mecanismo que acrescenta uma etapa de verificação de identidade além da senha. Esse recurso já é utilizado em serviços bancários e em diferentes plataformas digitais, exigindo, por exemplo, uma confirmação por aplicativo ou dispositivo pessoal.
A proposta é implementar o mecanismo de forma centralizada, permitindo que diferentes serviços institucionais utilizem um mesmo sistema de autenticação. Entre as plataformas mencionadas estão o Zimbra, serviço de e-mail institucional, o Ambiente Virtual de Aprendizagem (AVA) e a Conferência Web.
Atualmente, serviços como Google e Microsoft Office já utilizam mecanismos próprios de autenticação adicional. A STI planeja integrar gradualmente os demais sistemas, evitando que os usuários precisem realizar procedimentos diferentes de verificação para cada plataforma.
A equipe técnica explicou que a medida representa uma camada adicional de proteção, principalmente nos casos em que uma senha é descoberta por terceiros. Mesmo com a posse da credencial, o invasor poderá encontrar dificuldades para acessar uma conta caso seja necessário confirmar a identidade.
Vulnerabilidade dos sites institucionais
Além das mudanças relacionadas às contas de usuários, a STI apresentou dados sobre a segurança dos sites hospedados pela universidade.
A superintendência abriga aproximadamente três mil sites institucionais, desenvolvidos em diferentes linguagens e plataformas.
Em um dos ambientes de hospedagem, que reúne cerca de 1.200 sites, a equipe identificou que 471 já haviam sofrido algum tipo de ataque. O número representa aproximadamente 39% dos sites hospedados nesse ambiente.
O coordenador de Redes e Infraestrutura da STI, Edmilson Alves do Nascimento, explicou que uma das principais dificuldades para garantir a segurança dos sites institucionais é a falta de atualização das tecnologias utilizadas em seu desenvolvimento. Durante as verificações, a equipe identificou páginas que não recebem atualizações há mais de cinco anos, situação que aumenta a exposição a ataques digitais. “Quanto mais antiga a tecnologia é, mais conhecida pelo atacante”, afirmou. Para o coordenador, essas vulnerabilidades podem permitir que invasores modifiquem informações, distribuam conteúdos maliciosos ou utilizem as páginas como porta de entrada para comprometer outros serviços da universidade.
Como forma de reduzir esses riscos, a STI pretende estabelecer regras para a manutenção e atualização dos sites institucionais. Entre as possibilidades discutidas estão a comunicação com os responsáveis pelas páginas, a definição de prazos para correção de vulnerabilidades e, em situações específicas, a restrição temporária de acesso a sites que representem riscos à segurança da rede.
A equipe ressaltou, no entanto, que a implementação dessas medidas deverá ocorrer de forma planejada, com diálogo entre a superintendência e os responsáveis pelos sites, para evitar a interrupção inesperada de serviços e conteúdos utilizados pela comunidade acadêmica.
Conscientização e próximas medidas
Ainda durante a reunião, os servidores também alertaram sobre hábitos que podem comprometer a segurança digital da comunidade universitária, como reutilizar senhas em diferentes plataformas, compartilhar credenciais de acesso e utilizar computadores desconhecidos para acessar serviços institucionais. A equipe também recomendou evitar o uso do e-mail da UFBA em cadastros de serviços externos à universidade, já que possíveis vazamentos de dados dessas plataformas podem facilitar o acesso indevido às contas institucionais.
O STI pretende ampliar as campanhas de conscientização e promover novos encontros com a comunidade universitária para aprofundar questões relacionadas à autenticação em múltiplos fatores, à proteção dos sistemas e às práticas de segurança digital. A intenção é começar a implementação das mudanças no final de outubro, com possibilidade de início em novembro. Entretanto, até o fechamento desta matéria, ainda não há uma data definitiva estabelecida.
A superintendência se comprometeu a divulgar previamente os prazos, os procedimentos e as orientações necessárias para que estudantes, professores, técnicos e demais usuários possam se adaptar às novas exigências. A mudança da política de senhas deverá ser a primeira etapa desse processo, seguida pela ampliação dos mecanismos de autenticação e por outras medidas de proteção da infraestrutura digital da universidade.